アサヒグループホールディングスを襲った大規模サイバー攻撃は、その後どうなったのか。2025年9月29日に発生したランサムウェア攻撃によって、アサヒビール、アサヒ飲料、アサヒグループ食品などの国内事業に深刻な影響が及び、受注・出荷システムやコールセンター業務が停止した。
2026年11月1日現在、物流業務全体は正常化している。一方、個人情報の漏えいについては追加調査によって対象範囲が拡大しており、情報管理上の課題は残る。特に注目すべきなのは、2026年7月17日に公表された漏えいのおそれのある個人情報の再集計だ。復旧した業務と、なお対応が続く情報セキュリティ上の問題を分けて確認したい。
【2026年最新】アサヒのサイバー攻撃はどうなった?現在の復旧状況
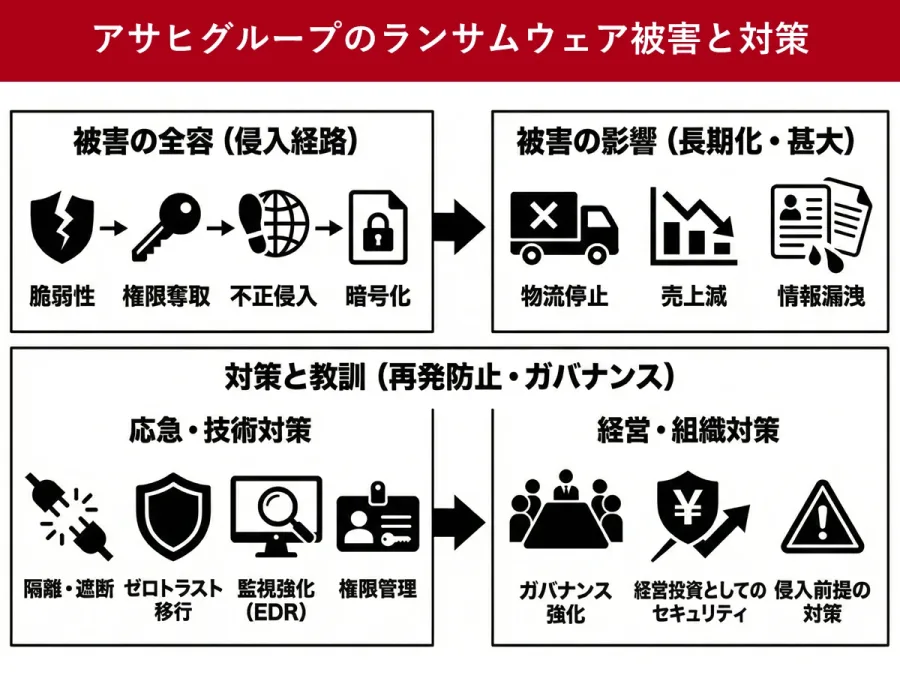
最初に結論を整理すると、アサヒグループのサイバー攻撃による事業への直接的な影響は大きく縮小し、商品供給に関わる物流業務は正常化している。
アサヒグループホールディングスが2026年2月18日に発表した復旧状況によると、アサヒビールとアサヒ飲料は2025年12月3日から、アサヒグループ食品は同年12月2日からEOS(電子受発注システム)による受注を再開した。
加えて、配送に残っていたリードタイムの制限も2026年2月までに通常化した。これにより、同社は物流業務全体が正常化したと発表している。
受注再開と物流正常化は別の段階
ここで注意したいのが、EOSによる受注再開と物流業務全体の正常化は同じ日ではないという点だ。
EOSが再開した後も、配送リードタイムや出荷できる商品には制限が残っていた。つまり、注文を受け付けられるようになったからといって、従来どおりの全商品を通常の納期で届けられる状態に戻ったわけではなかった。
アサヒグループは、出荷可能な商品の品目数を順次拡大する方針も示している。2025年12月時点の商品取り扱い状況は、次のとおりだ。
- アサヒビール:107品目、売上構成比83%
- アサヒ飲料:350品目、売上構成比95%
- アサヒグループ食品:944品目、売上構成比98%
この数字からも、事業の復旧が一斉に完了したのではなく、商品供給を段階的に取り戻していったことが分かる。
【原因と侵入経路】2025年9月のランサムウェア攻撃で何が起きたのか
アサヒグループのサイバー攻撃は、単純に社内のパソコンがウイルスに感染したという規模の話ではない。攻撃者はグループ内のネットワークに侵入し、管理者権限を不正に取得したうえで、内部の複数のサーバーを調べていた。
侵入から暗号化までの経緯
2026年2月18日の公式発表によると、外部の攻撃者はシステム障害が発生する約10日前に、アサヒグループ内の拠点に設置されたネットワーク機器を経由して内部ネットワークに侵入した。
その後、主要なデータセンターに入り込み、パスワードの脆弱性を突いて管理者権限を奪取。不正に取得したアカウントを利用し、主に業務時間外に複数のサーバーへの侵入や内部調査を繰り返したとされる。
そして2025年9月29日、ランサムウェアが一斉に実行され、複数のサーバーと一部の従業員用パソコンのデータが暗号化された。
攻撃発覚後、なぜ業務システムまで停止したのか
アサヒグループは同日午前11時ごろ、被害拡大を防ぐためにネットワークを遮断し、データセンターを隔離した。
加えて、約300拠点に及ぶ拠点間ネットワークやVPN、クラウド間の専用通信回線などを遮断。攻撃者が別のシステムに侵入する横展開を防ぐ措置を講じた。
この封じ込めによってデータセンターのシステム全体が停止し、通常の業務システムにもアクセスできなくなった。バックアップデータの健全性を守るため、バックアップシステムも一時停止している。
つまり、被害拡大を防ぐための緊急措置が、受注・出荷をはじめとする広範囲の業務停止につながった構図だ。
攻撃の影響は海外にも及んだのか
アサヒグループの2026年2月18日の発表では、今回の攻撃による影響は日本で管理しているシステムに限られると説明されている。海外のグループ会社のシステムまで同じ被害を受けたという発表ではない。
なお、具体的なネットワーク機器の製品名や個別の脆弱性情報など、侵入に使われた技術的な詳細すべてが公表されているわけではない。VPN装置の廃止は再発防止策として発表されたものだが、VPN装置そのものが今回の唯一の侵入口だったと断定することはできない。
【時系列一覧】アサヒのサイバー攻撃から復旧までの重要な出来事
今回の事件は、発覚、封じ込め、調査、情報漏えいの確認、物流の復旧という段階を経て進んだ。主要な出来事を時系列で整理する。
| 時期 | 出来事・関係企業 | 発表・状況 |
|---|---|---|
| 2025年9月29日 | アサヒグループHD | システム障害発生。午前11時ごろネットワーク遮断とデータセンター隔離。 |
| 2025年10月3日 | アサヒグループHD | ランサムウェア攻撃を確認。 |
| 2025年10月8日 | アサヒグループHD | 流出した疑いのある情報をインターネット上で確認したと発表。 |
| 2025年11月27日 | アサヒグループHD | 個人情報の漏えいに関する調査結果を公表。 |
| 2025年12月2日 | アサヒグループ食品 | EOSによる受注を再開。 |
| 2025年12月3日 | アサヒビール・アサヒ飲料 | EOSによる受注を再開。 |
| 2026年2月18日 | アサヒグループHD | 侵入経路、被害、漏えい確認件数、再発防止策を公表。 |
| 2026年2月 | グループ各社 | 配送リードタイムが通常化し、物流業務全体が正常化。 |
| 2026年7月17日 | アサヒグループHD | 漏えいのおそれのある個人情報の対象範囲を約228万9,000件に修正。 |
| 2026年10月22日 | アサヒグループHD | PHPの脆弱性への予防措置として、一部グループ会社のウェブサイト・システムを一時停止。 |
特に重要なのは、2026年2月18日と7月17日の発表だ。2月の発表では被害の実態と再発防止策がまとまり、7月の発表では個人情報が漏えいしたおそれのある対象範囲が見直された。
【個人情報漏えい】確認された115,513件と約228万9,000件の違い
今回のアサヒサイバー攻撃で、消費者や取引先が特に気になるのが個人情報の問題だ。
ここで混同してはいけない数字が2つある。それが、実際に漏えいが確認された115,513件と、漏えいのおそれがある約228万9,000件だ。
実際に漏えいが確認された個人情報は115,513件
アサヒグループが2026年2月18日に公表した数字では、漏えいが確認された個人情報は合計115,513件だった。
- 従業員・退職者:5,117件
- 取引先の役員・従業員、個人事業主とその従業員など:110,396件
この合計が115,513件となる。対象には氏名、性別、住所、電話番号、メールアドレスなどが含まれる。
なお、従業員の5,117件については、漏えいのおそれがある個人情報の件数にも含まれている。単純に別々の対象として加算すると、重複して数えることになる。
2026年7月17日に漏えいのおそれのある情報が拡大
2026年7月17日、アサヒグループは追加調査と精査の結果、漏えいのおそれがある個人情報の対象範囲を修正した。
修正後の内訳は以下のとおりだ。
- お客様相談室への問い合わせをした人:152.5万件
- 祝電・弔電などの慶弔対応を行った社外関係者:11.7万件
- 従業員・退職者:10.7万件
- 従業員・退職者の家族:16.2万件
- 取引先の役員・従業員、個人事業主など:37.8万件
合計は約228万9,000件となる。
ここで大切なのは、この228万9,000件すべてについて外部流出が確認されたわけではないという点だ。漏えいのおそれを完全に否定できない情報も、個人の権利利益を守る観点から対象に含めた数字である。
クレジットカード情報は含まれているのか
アサヒグループの公式発表によると、漏えいのおそれがある個人情報にクレジットカード情報は含まれていない。
また、2026年7月17日の発表では、データセンター内のサーバーに保存されていた個人情報について、外部への流出が確認された事実はないと説明している。一方、一部の従業員用パソコンからデータが窃取されたことは確認されている。
さらに同社は、7月17日時点で不正利用などの二次被害は確認されていないと発表した。
したがって、約228万9,000件という数字を、そのまま被害者数や不正利用された件数と読み替えるのは正確ではない。
個人情報保護委員会への報告も実施
アサヒグループは、個人情報保護委員会に対して次のように報告している。
- 2025年9月30日:速報を提出
- 2025年10月8日:流出疑いのある情報を確認したことを続報として報告
- 2025年11月26日:漏えいのおそれについて確報を提出
- 2025年12月10日:新たな流出疑い情報について追加報告
加えて、2026年7月の対象範囲の修正では、個人情報保護委員会との協議も踏まえ、漏えいのおそれを完全には否定できない情報を対象に含めた。
【再発防止策】ゼロトラスト・EDR導入とセキュリティ体制の見直し
今回の攻撃で明らかになった問題は、侵入を許したことだけではない。攻撃者が管理者権限を取得し、複数のサーバーを調査できる状態になっていたことも重要な課題だった。
アサヒグループは2026年2月18日、再発防止策とガバナンス体制の強化を公表した。対策は技術面だけでなく、組織運営や従業員教育にも及んでいる。
1. ゼロトラストモデルへの完全移行
ゼロトラストとは、社内ネットワークだから安全、社内端末だから信用できるという前提を置かず、アクセスするたびにユーザーや端末の正当性を確認する考え方だ。
アサヒグループは、ゼロトラストモデルに対応した専用パソコン端末への完全移行を対策として掲げた。
これによって、仮に一台の端末が攻撃を受けても、ほかの端末やシステムへ被害が広がるリスクを抑える狙いがある。
2. EDRによる監視と不審な動きの検知
EDRは、パソコンやサーバーなどの端末で発生する不審な挙動を監視し、攻撃の兆候を検知して対処する仕組みだ。
同社は、全パソコン端末でEDRの設定を強化するとともに、インターネットに接続するクラウド環境でも監視を強化する方針を示している。
3. ネットワーク分離とVPN装置の廃止
攻撃経路の再利用を防ぐため、リモートアクセスVPN装置の全面廃止や通信経路の再構築を掲げた。
また、外部侵入リスクを抱えるデバイスの廃止、不要な通信の遮断、システム間の接続制限なども進める。
これは、一つの拠点や端末が侵害されても、グループ全体へ被害が広がらないようにするための対策だ。
4. アカウントと管理者権限の強化
今回の攻撃では、パスワードの脆弱性を突かれて管理者権限が奪われたことが判明している。
そのため、全システムのパスワード変更、認証・権限管理の強化、アカウントの作成・変更・削除の自動化などを進める。
5. バックアップと復旧訓練の強化
ランサムウェア攻撃では、システムの暗号化だけでなく、バックアップまで被害を受けるリスクがある。
アサヒグループは、バックアップの仕組みを強化するとともに、復旧手順の定期的な見直しや訓練を実施する方針を示した。
また、システムやデータの整理・統合によって構成をスリム化し、障害発生時の復旧を迅速化する考えだ。
6. 専任役員と情報セキュリティ委員会の設置
技術対策と並んで重要なのが、経営レベルでの監督体制だ。
同社は、情報セキュリティを管轄する独立した組織と専任の担当役員を設置し、情報セキュリティ委員会によるリスクの可視化と対策のモニタリングを進めるとしている。
加えて、取締役会、内部監査機能、外部専門家との連携を強化し、経営陣による監視・監督機能を高める方針だ。
【2026年10月最新】一部システム停止と今後注目すべき課題
2026年10月22日、アサヒグループホールディングスは、一部のグループ会社のウェブサイトおよびシステムを一時停止していると発表した。
理由は、プログラミング言語PHPに関する重大な脆弱性への予防的な対応だ。安全性を確認できていないウェブサイトやシステムを停止し、PHPを使用している、または使用している可能性がある環境について調査を進めている。
同社は、この件による不正アクセスや情報漏えいの被害は確認されていないと説明している。
この2026年10月の措置は、2025年9月のランサムウェア攻撃が再発したという発表ではない。別の脆弱性に対する予防的なセキュリティ対応として区別する必要がある。
今後の評価で見るべき3つのポイント
アサヒグループの再発防止策を評価するうえでは、対策を発表したかどうかだけでは十分ではない。
第一に、ゼロトラストやEDRなどの技術対策がグループ全体に実装され、継続的に運用されているか。
第二に、侵入の兆候を早期に検知し、被害を局所化できる監視体制が機能しているか。
第三に、個人情報の対象者への通知や二次被害の防止、取引先を含む情報管理が継続されているかだ。
特に、グループ会社や取引先など外部との接続が多い企業では、一つのネットワーク機器やアカウントの管理不備が全体のリスクにつながる。今回の事件は、グループ全体を横断するセキュリティ管理の必要性を示した。
【アサヒのサイバー攻撃どうなった】に関するよくある質問(FAQ)
Q1:アサヒのサイバー攻撃は2026年現在、完全に復旧した?
A1:2026年2月までに物流業務全体は正常化した。アサヒビールとアサヒ飲料は2025年12月3日、アサヒグループ食品は12月2日にEOSによる受注を再開している。ただし、個人情報の調査やセキュリティ対策は継続しているため、すべての問題が解消したという意味での完全復旧とは区別する必要がある。
Q2:個人情報は何件漏えいした?
A2:2026年2月18日時点で、漏えいが確認された個人情報は115,513件。2026年7月17日時点では、漏えいのおそれがある個人情報が約228万9,000件に修正された。ただし、後者は漏えいが確定した件数ではない。
Q3:クレジットカード情報も流出した?
A3:アサヒグループの公式発表では、漏えいのおそれがある個人情報にクレジットカード情報は含まれていない。
Q4:サイバー攻撃の侵入経路は特定された?
A4:グループ内拠点のネットワーク機器を経由した侵入が判明している。攻撃者はパスワードの脆弱性を突いて管理者権限を取得し、複数のサーバーを調査したとされる。
Q5:アサヒビールやアサヒ飲料の商品は普通に購入できる?
A5:物流業務全体は2026年2月までに正常化したと発表されている。商品によって取り扱い状況が異なる可能性はあるが、当初の大規模な受注・出荷停止は解消に向かっている。
Q6:個人情報が漏えいした可能性がある場合、どこに問い合わせればよい?
A6:対象者にはアサヒグループから順次通知すると発表されている。従来の個人情報問い合わせ専用窓口は2026年9月30日に受付を終了した。個人情報の開示請求・削除請求については、公式案内に掲載されているアサヒグループ個人情報開示等請求受付窓口(0120-201-628)が案内されている。
まとめ:アサヒのサイバー攻撃は物流復旧後も情報管理が焦点
アサヒグループホールディングスのサイバー攻撃は、2025年9月29日に発生したランサムウェアによる大規模なシステム障害だった。グループ内拠点のネットワーク機器を経由した侵入、管理者権限の奪取、複数サーバーへの侵入を経て、受注・出荷などの重要業務が停止した。
その後、アサヒビールとアサヒ飲料、アサヒグループ食品は2025年12月にEOSによる受注を再開し、2026年2月までに物流業務全体が正常化した。
しかし、個人情報の問題は別だ。漏えいが確認された115,513件に加え、2026年7月には漏えいのおそれがある情報が約228万9,000件に修正された。これは漏えい確定件数ではないものの、影響範囲の大きさを示している。
同社はゼロトラスト、EDR、ネットワーク分離、アカウント管理の強化、バックアップの改善、経営レベルの監督体制強化などを進めている。さらに2026年10月にはPHPの脆弱性への予防対応として一部システムを停止した。
今回の事件で重要なのは、商品供給の復旧と情報セキュリティ上の問題解決は別の指標だということだ。物流が正常化したことは大きな前進だが、個人情報の保護、再侵入の防止、グループ全体のセキュリティ管理が実際に機能しているかを引き続き確認する必要がある。
2026年11月以降も、個人情報の調査結果や再発防止策の実施状況、システムの安全性に関する公式発表が注目される。
主な根拠資料
- アサヒグループホールディングス「2026年2月18日 サイバー攻撃被害の再発防止策とガバナンス体制の強化について」
- 同社「2026年7月17日 サイバー攻撃に係る漏えいのおそれがある個人情報について」
- 同社「2026年10月22日 一部のグループ会社のWEBサイトおよびシステムの一時停止について」
- 同社「個人情報に関するお問い合わせ専用窓口の設置について」